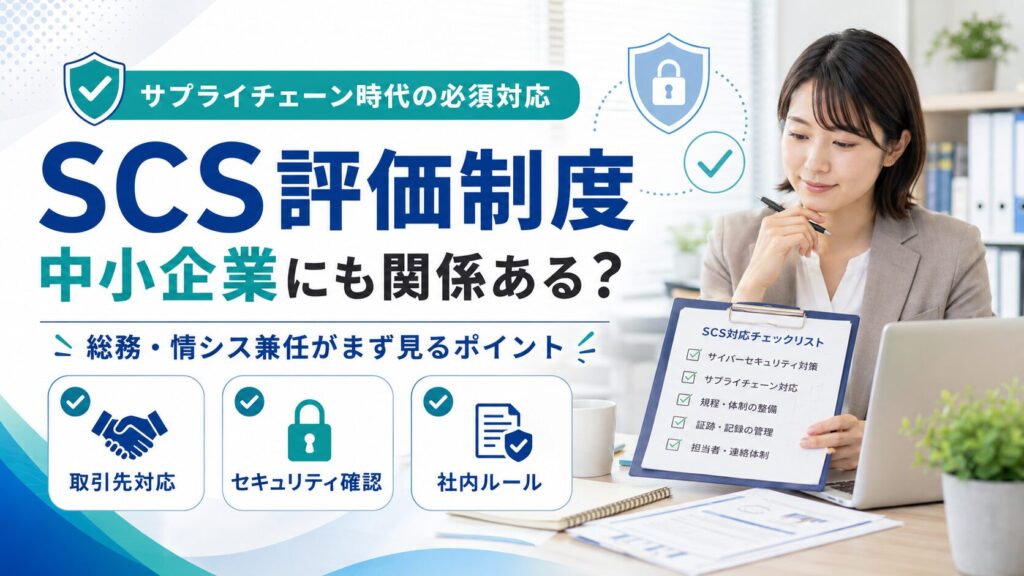


SCS評価制度は中小企業にも関係ある?
「SCS評価制度って、うちの会社にも関係あるの?」
最近、セキュリティやサプライチェーンに関するニュースを見て、
少し気になっている総務・バックオフィス担当者もいるかもしれません。
特に中小企業だと、専任の情シスがいないこともありますよね。
PC管理は総務。
アカウント発行も総務。
セキュリティチェックシートが来たら、なんとなく管理部門で対応している。
こういう会社は、けっこう多いと思います。
結論から言うと、大企業や上場企業と取引がある会社、
委託先・協力会社として仕事を受けている会社は、
一度は見ておいた方がいいテーマです。
今すぐ認証取得が必要、という話ではありません。
ただ、取引先からセキュリティ対応を求められたときに、
何も準備していないと少し困ります。
この記事では、SCS評価制度について、
中小企業の総務・情シス兼任担当者がまず何を確認すればいいのか、
現場目線で整理してみます。
なお、本記事は経済産業省などの公表情報をもとに、総務・バックオフィス担当者向けにかみ砕いて整理したものです。
実際の対応は、自社の取引状況やIT環境によって変わるため、
最新の公的情報もあわせて確認してください。
そもそもSCS評価制度とは?
SCS評価制度は、正式には
「サプライチェーン強化に向けたセキュリティ対策評価制度」とされています。
ざっくり言うと、取引先や委託先のセキュリティ対策状況を、
共通の基準で見えるようにするための制度です。
経済産業省は、サプライチェーンを構成する企業のセキュリティ対策状況を
共通基準で評価・可視化することで、
委託元企業・委託先企業双方の負担を軽減し、
サプライチェーン全体のセキュリティ水準を底上げする仕組みとして位置付けています。
詳細は、IPAのSCS評価制度ページでも確認できます。
→IPA「SCS評価制度の詳細情報」
今までも、大企業と取引している会社では、
セキュリティチェックシートを求められることがあったと思います。
ただ、取引先ごとに聞かれる内容が違う。
似たような質問に何度も答える。
どこまで対策すればいいのか分かりにくい。
こういう負担がありました。
SCS評価制度は、そうしたバラつきを減らして、
共通のものさしで確認しやすくする方向の制度だと考えると分かりやすいです。
制度の対象は、サプライチェーンを構成する企業等のIT基盤とされています。
クラウド環境で運用するものも含まれる一方、
製造環境などの制御システムや、
委託元に提供する製品そのものは直接の対象ではないとされています。
どんな会社が気にしておいた方がいい?
大企業・上場企業と取引がある
まず気にしておきたいのは、大企業や上場企業と取引がある会社です。
大きな会社ほど、取引先管理や委託先管理の一環として、
セキュリティ対応を確認することがあります。
今後、SCS評価制度が始まると、取引先から、
「どの段階まで対応していますか」
「評価を受けていますか」
「この項目は確認済みですか」
といった話が出てくる可能性があります。
今すぐ慌てる必要はありませんが、
取引先から聞かれそうな会社は早めに情報を追っておくと安心です。
委託先・協力会社として仕事を受けている
システム開発、保守、制作、事務処理、コールセンター、物流など、
委託先・協力会社として仕事を受けている会社も関係しやすいです。
委託元から見ると、委託先のセキュリティ対策はかなり気になるところです。
たとえば、顧客情報や業務データを扱う場合、
委託先のPCやアカウント管理が甘いと、委託元にも影響が出ます。
自社が小規模でも、取引先のサプライチェーンの一部である以上、
「うちは小さいから関係ない」とは言い切れません。
セキュリティチェックシートが届くことがある
すでに取引先からセキュリティチェックシートが届く会社は、
かなり関係が近いと思います。
たとえば、
- ウイルス対策ソフトは入っているか
- パスワード管理はどうしているか
- 退職者のアカウントは削除しているか
- バックアップは取っているか
- 情報セキュリティ規程はあるか
こういう質問に答えたことがあるなら、
SCS評価制度の動きは見ておいた方がよさそうです。
制度が始まったからといって、すぐに全社が対象になるわけではないと思います。
ただ、取引先からの確認項目が変わってくる可能性はあります。
情シス専任者がいない
中小企業で一番しんどいのは、ここだと思います。
制度やセキュリティの話は出てくる。
でも、専任の情シスはいない。
結局、総務・管理部門・経理あたりが兼任で対応する。
こういう会社は多いです。
SCS評価制度そのものを細かく理解する前に、
まずは自社のIT管理がどうなっているかを見える化することが大事です。
中小企業がいきなり認証取得を考える前に見ること
アカウント管理
まず見たいのは、アカウント管理です。
- 入社時に誰がアカウントを作るか
- 退職時に誰が停止するか
- 共有アカウントがないか
- 管理者権限を持つ人が多すぎないか
ここが曖昧だと、セキュリティチェックでも困りやすいです。
特に退職者アカウントの削除漏れは、わりと現場で起きやすいです。
まずは、誰が何のアカウントを持っているのかを整理するところからで十分です。
パスワード・多要素認証
次に、パスワード管理です。
- パスワードを使い回していないか。
- 紙やExcelにそのまま書いていないか。
- 共有IDを複数人で使っていないか。
- 多要素認証を使えるサービスでは設定しているか。
このあたりは、取引先からも聞かれやすいポイントです。
完璧にするのは大変ですが、重要なサービスから順番に見直すだけでも違います。
ウイルス対策
ウイルス対策ソフトやOS更新も、基本ですが大事です。
セキュリティ対策というと難しく聞こえますが、まずは、
- PCに対策ソフトが入っているか
- OSやソフトウェアの更新が止まっていないか
- 個人PCを業務に使っていないか
このあたりを見るだけでも、かなり現実的です。
中小企業では、PC管理が担当者任せになっていることもあります。
その場合は、まず台帳を作るところからでも十分だと思います。
バックアップ
バックアップも重要です。
ランサムウェアなどの被害があると、データが使えなくなることがあります。
そのときに、バックアップがなければ業務が止まります。
確認したいのは、
- 何をバックアップしているか
- どこに保存しているか
- 復元できるか確認しているか
- 誰が管理しているか
です。
バックアップは「取っているつもり」でも、
いざ復元できないと意味がありません。
ここは、総務・情シス兼任でも一度確認しておきたいところです。
社内ルール・教育
最後は、社内ルールと教育です。
セキュリティは、システムだけで完結しません。
怪しいメールを開かない。
個人情報を勝手に持ち出さない。
私物USBを使わない。
退職者のアカウントを放置しない。
こういった基本ルールを、社員にどこまで伝えているかも大事です。
立派な研修でなくても、社内ルールを1枚にまとめるだけで、かなり違います。
中小企業向けの基本的な対策を確認したい場合は、
IPAのガイドラインも参考になります。
→IPA「中小企業の情報セキュリティ対策ガイドライン」
総務・情シス兼任担当者がまずやること
全部を一気にやろうとすると、かなり重いです。
なので、まずは現状確認からで良いと思います。
たとえば、
- 会社で使っているシステム一覧を作る
- 社員ごとのアカウントを確認する
- 退職時の削除手順を決める
- PC台帳を作る
- バックアップ対象を確認する
- 取引先から来たチェックシートを保管する
このあたりです。
制度そのものを完璧に理解するより、
自社の状態を説明できるようにしておく方が現実的です。
取引先から何か聞かれたときに、
「確認中です」
「この範囲は対応済みです」
「ここは今後整備予定です」
と言えるだけでも、かなり違います。
総務の仕事は、備品管理や社内調整だけでなく、
こうした制度対応やIT管理に関わる場面もあります。
総務の役割については、こちらの記事でも整理しています。
→総務の仕事は本当に必要?
取引先から聞かれて困らないために
SCS評価制度は、まだ制度開始に向けた準備が進められている段階です。
経済産業省は、★3・★4について2026年度末頃の制度開始、
つまり申請受付の開始を目指すとしています。
なお、制度運営基盤の整備状況などにより変更される可能性があるともされています。
なので、今すぐ慌てて何かを取得しなければならない、
という話ではないと思います。
ただ、取引先からセキュリティ対応を求められる流れは、
今後も強くなるはずです。
中小企業の総務・バックオフィスとしては、
- 自社のIT管理を見える化する
- 基本的なセキュリティ対策を確認する
- 取引先から聞かれた内容を蓄積する
- 必要に応じて専門家や支援制度を確認する
このあたりから始めるのが現実的です。
→経済産業省「サイバーセキュリティお助け隊サービス(新類型)」
SCS評価制度をきっかけに、いきなり大きなシステム投資をする必要はありません。
まずは、聞かれたときに困らない状態に少しずつ近づける。
そのくらいの温度感で、準備を始めるのがよいと思います。